跨区域呼叫能不能接通,通常不取决于终端功率大小,而取决于系统是否知道这台终端此刻在哪个站点。多站集群把分散的中继站点通过IP链路连成一个整体,终端在移动中自动完成站点选择与注册,系统再按照注册位置把呼叫导向对应站点。广域漫游本质上是一套由位置管理、链路互联和呼叫控制共同组成的机制,而不是某一台设备单独具备的功能。
漫游的前提:系统必须先知道终端在哪
单站集群和多站集群在这一点上差别明显。以 NXDN Type-D 单站集群为例,它没有专用控制信道,由每台电台的归属中继器进行控制,也不需要注册。单站覆盖范围内只有一套信道资源,系统不需要知道终端具体在哪个位置,只要信道分配得出去,呼叫就能建立。
站点数量增加之后,这个前提就不成立了。一个跨园区、跨城市甚至跨县的网络里,同一个通话组可能分布在多个站点,系统如果不掌握终端当前归属的站点,呼叫就无法判断应该从哪个站点发出。因此多站集群引入了注册环节:终端进入某个站点覆盖区后,向系统登记自己的位置,系统据此维护一份“谁在哪”的动态关系。跨区域呼叫的路由,就建立在这份关系之上。
终端如何判断该接入哪个站点
注册之前要先选站。在增强型多站集群中,用户单元使用先进的控制信道搜索算法,并结合射频信号强度和数字信号质量监测,自动确定最佳站点进行漫游和注册。
这里值得注意的是“信号质量”这一维度。如果只按场强选站,终端可能停留在场强高但误码率同样偏高的站点上,尤其是在多站点交叠区域、城市楼宇之间或地形起伏地带。把数字信号质量纳入判断,是为了让终端选择的不只是“听起来响”的站点,而是能够稳定解码控制信道的站点。选站逻辑直接决定了越区切换时呼叫是否连续。
注册之后,跨区域呼叫走的是哪条路径
可以把它拆成三步理解。终端在A站点注册;发起呼叫时,请求先到达系统;系统根据目标通话组的成员分布,把呼叫指向其所在的一个或多个站点,由这些站点分配业务信道发出去。
在多站集群中,信道由系统自动分配,这带来的是更高的容量、增强的呼叫能力、更好的安全性和更快的通信建立,同时减少用户操作。与之配套的还有若干机制:System Call Queuing 把呼叫请求排队,等信道空闲时再处理,运营商可以为特定用户设定更高队列优先级;Priority Monitor 最多监控 4 个高优先级通话组,并在出现更高优先级呼叫时自动切换电台;Late Entry 允许用户单元在开机后或进入系统覆盖区后,加入已经在进行的群组呼叫或个别呼叫。
Late Entry 对漫游体验的意义常被低估。巡检人员从一栋楼走到另一栋楼,途中可能短暂脱离覆盖或关机,如果没有这一机制,重新进入覆盖后只能等下一轮呼叫;有了它,正在进行的通话可以直接跟上。
IP网关在广域架构里解决的是哪一层问题
谈到多站互联,容易把两件事混在一起:站点与站点之间的链路,以及调度席位、录音等外围能力如何接入。它们处在不同层面。
在数字常规与多站架构中,站点之间可以通过IP网络互联,构成广域网;增强型多站集群可以基于现有IT资产、私有微波、扩频链路或运营商服务,使用标准 10/100 Base-T 以太网交换机和路由器搭建可扩展网络。这解决的是“站点互通”。
IP网关解决的是另一层:把控制台、调度席位等接入IP侧。按公开的系统能力说明,单个IP网关最多可连接 100 个控制台,单个网络最多可连接 1,000 个控制台;网关侧由专门的网关软件承担连接管理,并可提供呼叫录音和日志接口。同时,这类网络兼容 SNMP,便于与第三方方案和公共安全网络实现双向连接,改进后的IP接口和系统架构也降低了供应商接入和定制第三方方案的门槛。
把两层分开看,规划时就不会出现“链路通了,但调度台接不进来”或者“控制台连上了,跨站呼叫仍然不通”这类错位判断。站点间的IP链路决定跨区域呼叫能否送达目标站点,IP网关决定指挥调度侧能否看到并介入这些呼叫。
多站集群不只是把中继台用网线连起来
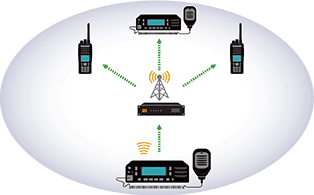
如果只做链路互联,得到的是一组彼此能通信的站点,而不是一个集群系统。多站集群需要自动信道分配,需要在信道紧张时对呼叫请求排队并区分优先级,需要让电台在高优先级通话出现时自动切换,需要保证群组呼叫和个别呼叫不被系统内其他用户监听。这些能力叠加在一起,才构成“多站”相对于“多个单站”的差别。
容量规划同样不能省。以 NXDN Gen2 增强型多站集群为例,其网络最多可连接 1,000 个数字集群站点,网络容量为 60,000 个组ID和单元ID。这个量级意味着它面向的是大型组织和多用户系统共享的场景。ID 规划如果一开始就按部门随手编号,后续扩容、跨部门重组和第三方系统对接时往往会付出额外代价。
几个容易出现的判断误区
第一,把漫游效果归因于终端。终端的选择算法和信号质量监测确实影响切换体验,但如果站点分布本身存在覆盖空洞,换更高功率的手持台并不能补上这段空白。
第二,认为IP互联等于广域漫游。链路只提供传输通道,注册机制和呼叫控制才决定呼叫能否找到人。
第三,忽略站点间链路质量对跨站通话的实际影响。跨区域呼叫要经过站点与站点之间的传输路径,这条路径的稳定性会直接反映在通话的连续性上,因此链路设计、备份路径和带宽预留需要在方案阶段就确定下来,而不是等出现问题再补。
第四,把单站集群的经验直接套到多站。单站系统不需要注册,多站系统的注册、选站、路由是新增的一整套逻辑,配置和调试的工作量不在同一量级。
规划时值得提前定下来的几件事
站点怎么划分,取决于业务区域的自然边界和覆盖交叠区的处理方式;哪些区域需要连续覆盖,哪些只需要定点覆盖,会直接影响站点数量和链路选型。控制台和调度席位怎么分布,决定了IP网关的部署位置和数量。通话组怎么编排、ID 如何预留,关系到后期扩容和跨系统对接的顺畅程度。这些内容单看任何一项都不复杂,但彼此牵连,改动一项往往牵动其他几项。
在类似的多站集群项目中,智联慧通可围绕专业无线通信的产品选型、设备配置、写频与系统集成等环节提供相应支持,具体配置需要结合现场覆盖条件、站点分布和调度需求确定。
结论
广域漫游能否成立,取决于三件事是否闭环:终端能否稳定地选出并注册到合适站点,系统能否依据注册位置把呼叫送到目标站点,站点之间和调度侧是否有一条可靠的IP通道。三者缺一,跨区域呼叫就会在某个环节停住。理解这套机制之后,再去评估站点数量、IP网关配置和ID规划,判断会更有依据。
常见问题
多站集群里终端关机再开机,会不会漏掉正在进行的呼叫?
在支持 Late Entry 的系统中,用户单元开机后或进入系统覆盖区后,可以加入已经进行的群组呼叫或个别呼叫,不需要等下一次呼叫重新发起。
IP网关和站点之间的IP链路是一回事吗?
不是。站点间IP链路负责把分散的基站站点连成广域网,IP网关负责把控制台、调度席位接入IP侧,并承担相应的连接管理和录音、日志接口能力。两者服务于不同层面的需求,需要分别规划。