VPN 组网在专网通信中主要解决三类问题:一是让地理分散的站点通过不可信或共享的传输网络建立逻辑上的专用通道;二是对传输中的业务数据进行加密与完整性校验,防止窃听和篡改;三是在不新建物理线路的前提下,实现远程终端、移动节点的安全接入。PPTP、L2TP、GRE 与 IPsec 是四种常见的隧道技术,它们在加密能力、部署复杂度和适用场景上差异明显,公共安全等行业的专网建设需要根据业务安全等级和运维条件分别选择。
专网通信为什么需要 VPN 组网
专网并不等于物理隔离的专用线路。以公共安全行业为例,警务前移点、临时布控点位、车载视频回传、室外监控杆站等场景,往往通过 LTE 专网或运营商网络回传数据,传输路径本身不在使用方的完全控制之下。VPN 隧道在这类链路上叠加一层逻辑专网,解决的是三个具体矛盾:
- 安全与成本的矛盾:铺设光纤专线成本高、周期长,隧道技术可以在现有无线或有线链路上快速建立加密通道。
- 固定与移动的矛盾:应急指挥、移动执法等业务的接入点位置经常变化,VPN 支持远程节点按需接入核心网络。
- 多业务混传的矛盾:视频、语音、数据业务共用一张承载网时,隧道配合路由和 QoS 策略可以实现逻辑隔离与带宽保障。
需要注意的是,VPN 解决的是传输通道的安全与互联问题,不能替代接入认证、终端管控和内部权限管理,它只是整体安全体系中的一环。
四种隧道协议的基本差异
PPTP 是早期的点对点隧道协议,配置简单、兼容性广,但加密强度有限,已知存在安全弱点。在当前的安全要求下,它只适合对安全性要求不高的临时测试或 legacy 设备互联,不建议用于承载敏感业务。
L2TP 本身只提供隧道封装、不提供加密,实际部署中通常与 IPsec 组合为 L2TP over IPsec,由 L2TP 负责建立隧道、IPsec 负责加密。它比 PPTP 安全性更好,但双层封装带来额外开销,配置也相对繁琐。
GRE 是一种通用路由封装协议,特点是可以封装多种网络层协议并支持组播,常用于路由协议穿越、建立逻辑点对点链路等场景。但 GRE 自身完全不加密,单独使用时数据以明文传输,因此在安全敏感场景中一般与 IPsec 配合,形成 GRE over IPsec。
IPsec 是工作在网络层的安全协议体系,提供加密、完整性校验和身份认证,是当前专网组网的主流选择。它支持证书和预共享密钥两种认证方式,支持 AES、DES、3DES 等加密算法以及 MD5-HMAC、SHA1-HMAC 等校验算法,并可通过 NAT 穿越(NAT-T)和 DPD(对端存活检测)机制适应复杂网络环境。主流厂商设备之间普遍具备 IPsec 互通能力,这对多厂家设备混合组网的专网项目很重要。
| 协议 | 是否自带加密 | 主要优势 | 典型局限 | 适用倾向 |
|---|---|---|---|---|
| PPTP | 有,但强度弱 | 配置简单、老设备兼容 | 安全弱点明确 | 非敏感临时互联 |
| L2TP/IPsec | 由 IPsec 提供 | 隧道与加密分离、兼容性好 | 双层封装开销大 | 远程拨入类接入 |
| GRE | 无 | 支持多协议与组播、灵活 | 明文传输 | 配合 IPsec 做路由封装 |
| IPsec | 有,体系完整 | 加密认证完善、互通性好 | 配置与运维要求较高 | 站点互联、敏感业务回传 |
公共安全场景下的选择逻辑
公共安全业务对数据保密性、链路可用性的要求都比较高,选择协议时通常按以下逻辑判断:
- 固定站点与指挥中心互联:优先采用 IPsec 站点到站点隧道,加密强度高,可与既有网络设备互通。涉及动态路由或组播业务时,可采用 GRE over IPsec。
- 移动警务、临时布控等拨号接入:可考虑 L2TP over IPsec,兼顾接入灵活性与加密要求。
- 纯路由打通、无保密需求的内部试验网:可单独使用 GRE,但正式承载业务时应叠加加密。
- PPTP:仅用于老旧系统过渡或非敏感测试,新建设不建议采用。
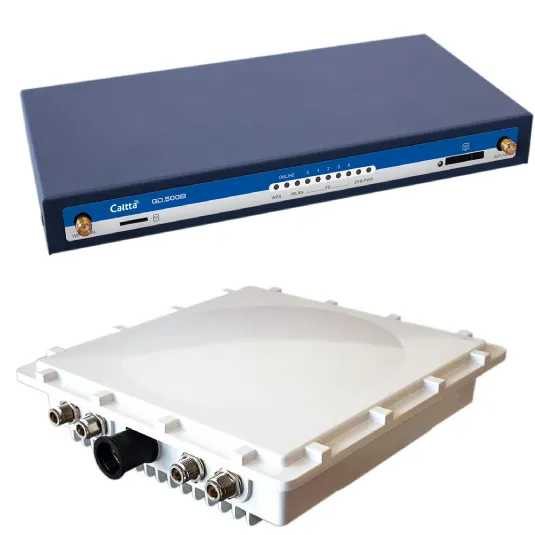
链路可靠性同样是公共安全场景的重点。以行业 LTE 专网终端为例,部分室内外 CPE 设备在支持 PPTP/L2TP/GRE/IPsec 的同时,还提供 LTE 链路保活、ICMP 心跳检测、断线自动修复以及软硬件双看门狗机制,并可通过 Web 界面监控 VPN 状态和网络信号质量。这类机制的意义在于:隧道加密保证数据安全,链路保活和自动修复保证隧道在无线环境波动时能够快速恢复,两者结合才构成完整的可用性方案。室外点位还需关注设备的防护等级与工作温度范围,例如 IP66 防护、-40℃~60℃ 工作温度的机型更适合监控杆装等恶劣环境。
部署时容易忽略的几个问题
一是 NAT 穿越。终端位于 NAT 之后时,IPsec 需要启用 NAT-T,否则协商可能失败。二是 DPD 与保活参数。心跳间隔过大会导致故障发现延迟,过小则浪费无线链路资源,需结合业务容忍度调整。三是 算法与密钥管理。证书方式安全性优于预共享密钥,但需要配套的证书管理体系;算法选择应优先 AES 而非 DES。四是 互通性验证。多厂商设备组网前应实测隧道建立、重连和加密算法协商,不能只看参数表都"支持 IPsec"。五是 与 QoS 的配合。视频回传等 GBR 业务需要隧道策略与承载网的带宽保障协同配置,加密本身不解决拥塞问题。
常见问题
GRE 能不能单独用于公共安全业务传输?
不建议。GRE 不提供任何加密和认证,数据在承载网上明文传输。公共安全业务涉及敏感信息,若需要 GRE 的路由封装能力,应采用 GRE over IPsec 的组合方式。
IPsec 用预共享密钥和证书认证差别大吗?
差别主要体现在管理上。预共享密钥部署简单,适合小规模、点对点的组网;证书体系在大规模、多节点的专网中更便于密钥分发、吊销和审计,安全性也更高,但需要额外的证书管理成本。
无线专网上部署 VPN 会不会明显影响速率?
会有一定影响。加密运算和隧道封装都会增加开销,双层封装(如 L2TP over IPsec)开销更大。实际影响程度取决于设备的硬件加密能力和链路带宽,选型时应确认终端的加密转发性能是否满足视频回传等大流量业务需求。
VPN 隧道建立了就代表通信安全了吗?
不代表。隧道只保护传输路径,终端接入认证、设备本身的安全配置、核心网的权限控制同样需要落实。此外,隧道的持续可用还依赖链路保活、断线重连等可靠性机制,安全与可用性需要同时设计。
结论
VPN 组网在专网通信中的核心价值,是在共享或不可信的承载网络上建立加密、可控的逻辑专用通道。四种协议中,PPTP 安全性不足仅适合过渡场景,L2TP 通常与 IPsec 组合用于远程接入,GRE 擅长路由封装但必须配合加密,IPsec 则是站点互联和敏感业务回传的主流方案。公共安全等行业在实际选型时,除了比较协议本身,还应同步核对终端设备的认证方式、加密算法、NAT 穿越、DPD、链路保活与断线修复能力,并结合部署环境的防护与温度要求综合判断,必要时通过小规模实测验证多厂商互通与业务承载效果。