在轨道交通等行业的专网组网中,LTE CPE 的 IPsec VPN 身份认证主要有两种方式:证书认证和预共享密钥(PSK)认证。简单来说,预共享密钥配置快、门槛低,适合设备数量少、变动不频繁的部署;证书认证的安全性更高、便于大规模管理,适合节点多、运维要求严格的轨道交通项目。两者在安全性、部署成本和运维复杂度上各有取舍,选择时应以项目规模、安全等级要求和运维能力为主要判断依据。
IPsec 身份认证为什么是关键配置项
LTE CPE 通过 IPsec 建立加密隧道,把车载设备、站台终端或沿线采集点的数据安全回传到控制中心。身份认证是整个隧道建立的第一道关卡:只有对端设备通过认证,后续的加密协商才会进行。
如果认证方式选择不当,会带来两类后果:一是密钥泄露后难以控制影响范围,导致整个网络被攻破;二是设备数量增加后配置无法维护,出现错配、漏配。轨道交通专网中 CPE 往往分布在车站、车辆段、区间等不同位置,这一点尤其需要在方案设计阶段就明确。
预共享密钥方式的特点与适用边界
预共享密钥是指通信双方预先配置同一个字符串作为身份凭证。协商时双方各自用该密钥验证对端,匹配即通过。
这种方式的优势很直接:
- 配置简单,只需在两端填入相同密钥即可,不需要额外的证书系统;
- 对设备性能要求低,协商速度快;
- 排障容易,问题基本集中在密钥是否一致上。
但它的局限也很明显。所有设备共用同一密钥时,一旦某一台设备丢失或被拆解读取,整个网络的安全边界就被突破。若要为不同节点配置不同密钥,运维工作量会随节点数量快速增长。因此预共享密钥更适合节点数量有限、物理安全可控、设备变动较少的场景,例如小规模试验网、临时施工通信或单点对单点的回传链路。
证书认证方式的特点与适用边界
证书认证基于公钥基础设施(PKI),每台设备持有由证书颁发机构签发的数字证书,通过证书链验证对端身份。
它的核心价值体现在:
- 每个节点有独立身份,单台设备失陷可以单独吊销证书,不影响其他节点;
- 支持大规模节点的统一签发、更新和吊销,适合成百上千台终端的专网;
- 身份与设备绑定清晰,便于审计和溯源。
代价是需要搭建或依赖已有的 PKI 体系,涉及证书申请、签发、到期续期和吊销流程,前期投入和运维专业性要求更高。对于轨道交通这类长期运营、节点众多、安全要求严格的行业专网,证书认证通常是更稳妥的选择。
两种方式的关键对比
| 对比维度 | 预共享密钥(PSK) | 证书认证 |
|---|---|---|
| 配置难度 | 低,填入密钥即可 | 较高,需 PKI 体系支持 |
| 密钥泄露影响 | 共用密钥时影响全网 | 可单独吊销,影响范围可控 |
| 大规模管理 | 节点多时难以维护 | 支持统一签发与吊销 |
| 前期成本 | 几乎为零 | 需建设证书管理体系 |
| 典型适用 | 小规模、短期、点对点链路 | 轨道交通等长期大规模专网 |
除认证方式外还需要配置什么
无论选择哪种认证方式,以下几个参数的一致性决定了隧道能否正常建立:
- 加密与认证算法:两端必须协商一致的算法组合。常见支持 AES、DES、3DES 加密和 MD5-HMAC、SHA1-HMAC 完整性校验。从安全角度优先选择 AES 与 SHA 系列算法,DES 和 MD5 仅在兼容旧设备时使用。
- DPD(对端存活检测):轨道交通场景中 LTE 链路可能因无线环境波动中断,DPD 可以及时检测对端失效并触发隧道重建,配合链路保活和断线自动修复机制,能明显减少业务中断时间。
- NAT 穿越:CPE 经运营商网络接入时往往处于 NAT 之后,需要确认设备与对端网关均支持 NAT 穿越,否则隧道无法建立。
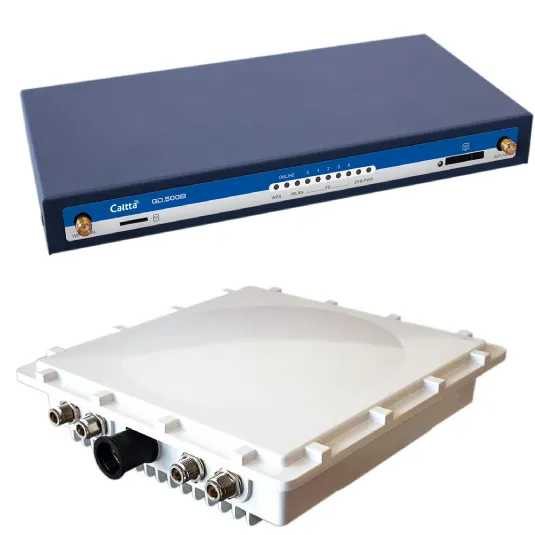
- 互通性:专网核心侧通常已有既有 VPN 网关,选择 CPE 时应确认其 IPsec 实现可与主流厂商设备互通。以 GD50X/GD60X 系列 LTE CPE 为例,其 IPsec 同时支持证书与预共享密钥两种方式,并支持 NAT、DPD 及上述算法组合,可与主流 VPN 厂商设备对接,便于接入既有专网环境。
- 防火墙与路由配合:隧道建立后还需配合防火墙过滤规则和路由条目,确保只有授权业务流量进入隧道,避免配置完成后业务不通。
轨道交通项目建议按什么顺序决策
第一步,确定节点规模和增长预期。若规划节点数量大或会持续扩容,直接采用证书体系,避免后期迁移成本。
第二步,评估安全等级要求。涉及行车相关数据传输或对审计有明确要求的项目,证书认证的独立身份和吊销能力是硬性条件。
第三步,核查核心侧既有条件。如果控制中心已部署 PKI 或支持证书的 VPN 网关,优先沿用证书方式;如果核心侧只支持 PSK 且短期无法改造,小规模阶段可先用 PSK,但应规划升级路径。
第四步,确认两端算法、DPD、NAT 穿越等参数模板,形成标准化配置后批量下发,并通过配置导入导出功能降低现场出错概率。
常见问题
预共享密钥设置得越复杂就越安全吗?
复杂度只能降低被猜解的概率,无法改变共用密钥的结构性风险。如果密钥在多台设备上重复使用,任何一台泄露都会影响全网。节点多时,换成证书认证比加长密钥更有效。
两种方式可以混用吗?
可以按链路分别配置,例如核心汇聚链路用证书认证,少量临时接入点用预共享密钥。但混用会增加管理复杂度,应有清晰的配置台账,并限制 PSK 链路的使用范围。
证书到期导致隧道中断怎么办?
证书有有效期,应在运维体系中设置到期提醒和批量续期流程。配合支持统一网管、远程升级与配置管理的 CPE,可以在到期前集中更新证书,避免大面积断链。
DPD 检测间隔设多少合适?
间隔过短会增加链路负担,过长则故障发现慢。应结合 LTE 网络质量和业务容忍度测试确定,并与对端网关保持一致。
结论
证书与预共享密钥并非优劣关系,而是适用条件不同。预共享密钥以低门槛换取快速部署,适合小规模、短期和点对点场景;证书认证以较高的前期投入换取可扩展的身份管理,更适合轨道交通这类节点多、周期长、安全要求高的专网。实际项目中应先由规模和安全要求确定认证方式,再统一算法、DPD、NAT 穿越等参数模板,最后结合 CPE 的互通能力和远程运维能力完成批量部署,才能把 IPsec 配置从单点调通变成可长期维护的组网方案。