关键任务通信的“关键”,并不体现在通话这个动作本身,而在于通信一旦中断或信息外泄,后果往往直接牵动现场处置结果。也正因为如此,终端安全在关键任务通信里被反复强调:网络侧可以有专网、平台和调度系统层层加固,终端却长期处在“人手一台、随身携带、经常离开受控环境”的状态。独立安全芯片是这类终端上被提及较多的一项配置,但它解决的是特定问题,不是全部问题。
关键任务通信为什么把风险集中在终端这一侧
关键任务通信通常指那些一旦失效,后果不止于效率下降的通信场景:现场处置、生产运行、应急联动中,指令传达、位置上报、状态同步都依赖终端保持在线。这类系统的共同特征是,网络和平台侧往往有明确的加固手段,而终端的使用状态却很难完全受控。
终端是攻击面中较容易被物理接触的一环。设备遗失、维修送检、外借、非授权刷机、安装来路不明的应用,都可能让原本受控的通信链路出现缺口。终端一旦被攻破,风险会向上游传导:通话内容、身份凭证、接入密钥、位置信息都可能受影响,而这些恰恰是调度与指挥所依赖的基础数据。
所以,关键任务通信强调终端安全,原因在于终端离人最近、离现场最近,也较容易脱离受控环境;这并不表示终端就比其他环节更重要。
独立安全芯片解决的到底是什么问题
独立安全芯片的基本思路是“把最敏感的东西放进一个单独的硬件里”。密钥生成、密钥存储、身份认证、加密运算等操作在独立的安全单元内完成,与主处理器上的通用操作系统相对隔离。这样做的直接价值通常体现在三个方面。
一是密钥不易被直接提取。软件加密的密钥在运行时要进入内存,系统被攻破或存在恶意程序时,密钥存在被提取的可能;独立安全芯片可以把密钥限制在芯片内部,减少这类暴露面。
二是敏感运算有相对独立的执行环境。加密、签名、认证等操作不完全依赖主系统,主系统被植入恶意代码时,攻击者能触及的范围会相对受限。
三是密钥的生命周期有了硬件载体。从注入、使用、更新到销毁,密钥可以依附于一个可管理的物理单元,便于形成可执行的管理流程。
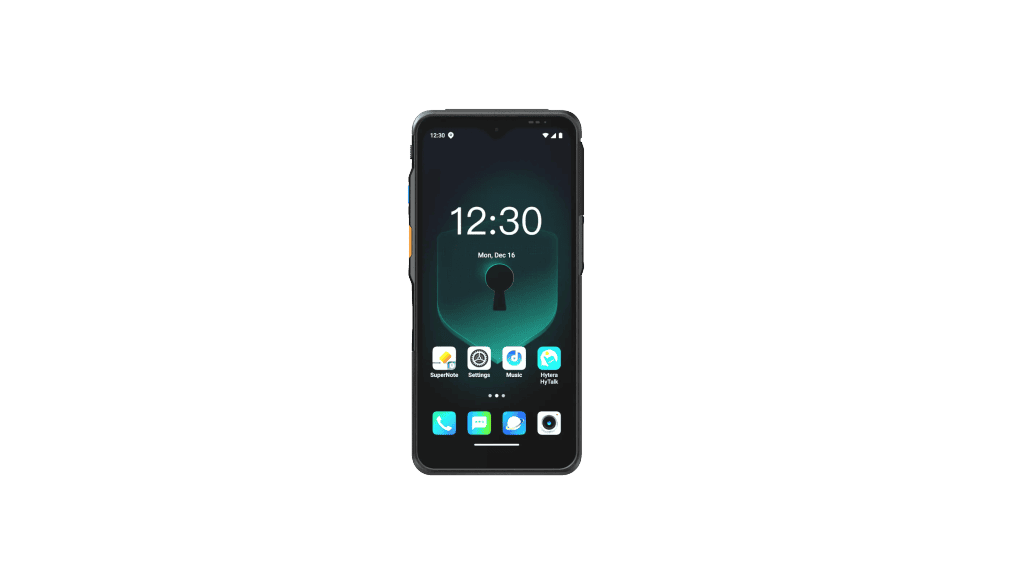
海能达在 PNC660 的产品介绍中,将这款面向关键任务通信的加固型终端描述为配备符合 CC EAL 标准的独立安全芯片,并结合综合安全方案用于高敏感场景防护。这里需要注意措辞边界:这是厂商对产品的公开描述,页面没有说明具体的评估保证等级,也没有附第三方测试报告。因此既不能据此推断该芯片达到了某个具体等级,也不能把“有独立安全芯片”直接等同于“整机通过了某项完整认证”。
为什么“符合 CC EAL 标准”需要拆开理解
CC(Common Criteria)是一套国际通行的信息技术安全评估框架,EAL 是其中的评估保证等级,衡量的是评估的深度、方法和证据充分程度,并不是对“安全能力强弱”打一个总分。同一款产品,评估对象、版本、范围不同,结论不能直接横向比较。
因此看到“符合 CC EAL 标准”这类表述时,比较合理的理解是:该产品在安全评估框架下有相应的符合性说明。至于评估的是芯片还是整机、覆盖哪些安全功能、依据哪一版保护轮廓、结论有效期如何,都需要以具体文件为准。采购方如果要把这些信息当作选型依据,应当向厂商确认可核验的评估范围,而不是只看一句概括描述。
对终端安全而言,这一点尤其重要。安全评估的结论通常带有明确的适用对象和条件,脱离条件引用,结论力度就会被放大。
独立安全芯片的能力边界在哪里
边界一:保护对象是密钥与特定安全功能,不是整机全部数据。 终端里的业务数据、缓存文件、应用权限、账号口令,很多并不经过安全芯片。
边界二:安全靠的是一条链,并不依赖某个单点。 终端、接入网、核心网、调度平台、运维流程、人员操作,任何一环薄弱都会削弱整体效果。安全芯片能抬高终端侧的门槛,但不能替代网络侧的加密策略、平台的权限管理和现场的管理制度。
边界三:不能弥补配置与管理上的缺失。 默认口令未改、权限过宽、应用来源不受控、设备遗失后未及时冻结,这些问题不会因为有一颗安全芯片而消失。
边界四:不能替代物理防护与现场管理。 设备在危险环境或高敏感区域使用时,防护等级、使用规范、区域管理仍需要单独判断。
边界五:认证结论有范围。 符合性说明对应的对象、版本和条件需要逐项核对,不能跨型号、跨版本直接沿用。
更准确的说法是:独立安全芯片有助于降低终端侧密钥泄露和身份被冒用的相关风险,是整体安全方案的一部分,需要与其他措施配合,也需要结合具体使用场景判断。
常见误区
第一个误区是把“有安全芯片”当成“整机安全”。芯片是必要条件之一,不是充分条件。
第二个误区是把“符合 CC EAL 标准”读成某个具体等级。标准与等级是两个概念,厂商未披露等级时,不宜替它补全。
第三个误区是认为软件加密配上普通消费级设备就能达到同样效果。软件方案在便利性和成本上有优势,但在密钥隔离和物理接触防护上的思路与硬件安全单元不同,两者适用的场景和威胁模型并不一样。
第四个误区是只关注采购时的参数,忽略使用期的管理。设备丢失怎么处置、密钥怎么更新、维修时数据怎么处理,这些流程问题同样属于终端安全范畴。
采购和配置时如何判断是否必要
判断的起点,是先明确威胁模型,不必急于决定是否购买带安全芯片的终端:通信内容是否敏感、设备是否会离开受控区域、是否存在被物理接触的可能、是否需要对接行业应用与调度平台、丢失或被盗后的处置流程是否清晰。
如果终端主要在有管理的环境中使用,业务数据敏感度有限,普通加固终端配合软件加密与管理措施可能已经够用。如果涉及高敏感场景、需要与行业应用深度集成、对身份认证和密钥管理有明确要求,具备独立安全硬件的终端就更值得纳入比较范围。
在这一环节,智联慧通在专业无线通信终端选型与设备配置的业务范围内,可以根据具体项目需求协助核对终端的安全相关配置项、接口对接要求和后期运维安排;涉及具体安全等级、认证范围、技术参数和适用条件时,仍需以厂商提供的正式资料和项目实际要求为准。
结语
关键任务通信强调终端安全,是因为终端是整条链路中离现场最近、也较容易脱离受控环境的一环。独立安全芯片的价值,在于把密钥和敏感运算隔离到一个独立的硬件单元里,减少软件层被攻破后的连带影响;它的边界在于,它只是整体安全方案中的一个环节,不能替代网络加固、平台权限管理、使用流程和现场管理。
对采购方来说,更稳妥的做法是先把威胁模型和适用条件说清楚,再去看产品描述里的安全表述覆盖到什么范围、缺什么、需要向厂商确认什么。结论力度不超过证据范围,选型才不容易被一句概括性描述带偏。
独立安全芯片能防止终端被拆解后数据被读取吗
不能一概而论。独立安全芯片的设计目标之一是让密钥不易被直接导出,因此在被拆解、被物理接触的场景下,它能减少密钥暴露的可能性。但终端里的其他数据是否加密、加密到什么程度,取决于整机的数据保护策略和配置,不能只由“有一颗安全芯片”推断。
没有独立安全芯片的终端就不能用于关键任务通信吗
不能这样下结论。是否适用取决于具体业务对信息敏感度、设备使用环境和管理能力的要求。独立安全芯片是提升终端侧安全能力的一种硬件手段,但不是唯一的实现路径,也不构成“有或没有”的简单门槛。实际选型应结合威胁模型、系统整体安全设计和管理措施综合判断。
厂商说“符合 CC EAL 标准”,采购时应该追问什么
建议追问四件事:评估对象是芯片还是整机、覆盖哪些安全功能、依据哪一版保护轮廓、结论的适用范围和有效期。把这四项问清楚,才能判断这条表述对当前项目是否有实际支撑意义,避免把一句概括描述当作完整的安全结论使用。