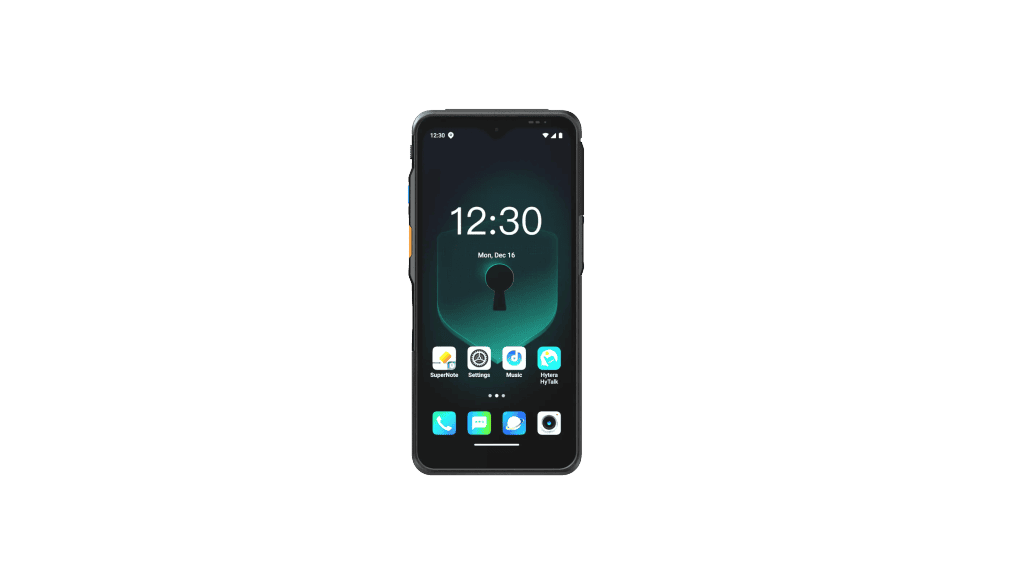
就 Hytera PNC660 的公开产品描述而言,“综合安全方案”的可确认范围主要集中在终端安全能力表述,不能据此推导出一套完整的通信防护体系。产品页称,PNC660 是面向关键任务通信的加固型终端,整合前沿硬件与顶级安全特性,提供即时、可靠的 5G 通信;配备符合 CC EAL 标准的独立安全芯片,并结合综合安全方案,用于高敏感场景防护;符合 3GPP R15 标准,页面声称可保障关键任务通信的高可靠性;其直观设计可与行业应用深度集成,旨在简化流程并提升效率与易用性。以上均为产品页面描述或声明,具体配置、地区版本和适用工况需以厂商确认信息为准。
可确认的范围
从公开描述看,可确认的内容包括:PNC660 的定位是关键任务通信加固型终端;安全相关表述集中在“独立安全芯片”“符合 CC EAL 标准”“综合安全方案”和“高敏感场景防护”;集成方向为与行业应用深度集成。页面未明确说明具体 CC EAL 等级,也未列出具体行业客户、部署规模、价格、上市地区及详细技术参数。加密算法、密钥体系、网络接入配置、语音与数据加密实现、认证文件与测试报告等细节,不属于公开描述可确认范围,需向厂商核实。
因此,不能把“配备符合 CC EAL 标准的独立安全芯片”直接扩展为对整条通信链路安全的结论,也不能据此填写具体等级或完整认证结论。
高敏感场景需要逐项确认的层面
如果项目需要评估“通信防护包含哪些层面”,更稳妥的做法是把问题拆成向厂商确认的清单,而不是从单一产品描述推导完整体系:
- 终端可信基础:独立安全芯片对应的具体评估等级是什么?证书覆盖哪些型号与固件版本?
- 身份与接入:终端支持哪些身份凭证形式?设备丢失后的禁用与数据处置方式是什么?
- 空口与网络:空口加密、网络接入和跨网互通需要哪些配套配置或平台?在目标地区版本和工况下如何适用?
- 内容保护:语音、数据是否加密,分别在哪一侧实现?是否涉及录音留痕与审计?
- 应用集成:与行业应用对接时的数据接口、权限边界和审计能力如何界定?
- 运维管理:写频配置、固件升级、维修返厂和报废处置是否有受控流程?
- 标准与性能:3GPP R15 符合性声明的测试依据、适用配置是什么?5G 通信的时延、带宽、覆盖和频段等参数是否可提供?
这些项目如果只有概括表述,宜在方案设计阶段列为待确认项。它们是否构成“完整分层”,取决于项目自身的风险和目标,不能由 PNC660 的产品页描述直接推出。
结论边界
对原题可回答的范围是:PNC660 的公开描述覆盖了终端安全芯片、综合安全方案和高敏感场景防护等终端侧表述,并指向行业应用集成;但具体安全等级、加密实现、网络配置、性能参数和认证文件需另行确认。高敏感场景的通信防护是否满足要求,应结合上述待确认问题、实际地区版本、配置和工况逐项核对。产品页面声明不等同于独立实测结论,也不应把“符合 CC EAL 标准”写成具体等级或完整认证结论。