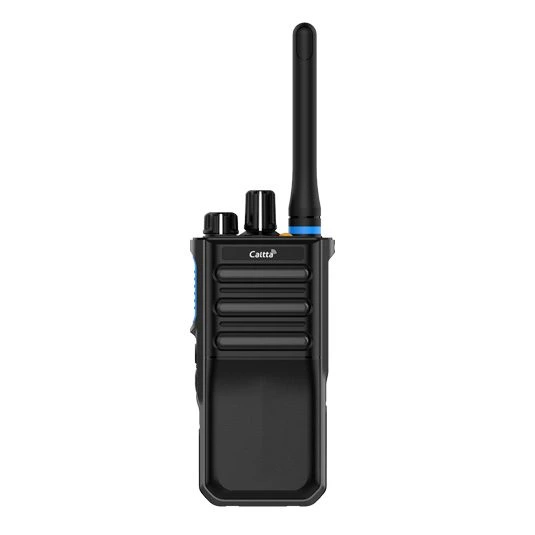
对讲机参数表里出现"40/128/256bit 私有加密"时,很多人第一反应是"数字越大越安全",第二反应是"256bit 是不是就等于银行级保密"。这两个理解都需要修正。DH500 的产品规格中确实列出支持 40/128/256bit 基础私有加密,但要判断这套加密在实际行业通信中能做什么、不能做什么,需要先把"位数""私有""基础"这三个词拆开看。
40/128/256bit 指的是密钥长度,不是加密方案的全部
在对讲机语境下,40/128/256bit 通常指加密密钥的长度。密钥是加密运算的输入参数,位数越长,可能的密钥组合越多,暴力穷举所需尝试的次数呈指数增长——每增加一位,穷举难度翻一倍。
但这只是加密强度的一个维度。一个加密通信链路是否可靠,还取决于算法本身的设计、密钥如何生成和分发、密钥是否会定期更换、设备丢失后密钥是否可控、写频和配置环节由谁掌握。位数回答的是"钥匙有多长",回答不了"钥匙放在谁手里、多久换一次"。
所以,看到 256bit 不必直接等同于"高安全等级",看到 40bit 也不必认为"完全没用"。真正要问的是:这套加密保护的到底是什么,在什么威胁模型下有效。
"私有加密"和公开标准加密不是一回事
对讲机的加密大致可以分成两类思路。一类是采用公开的、有标准文本可查的加密算法,不同厂商按同一标准实现,理论上具备一定的跨品牌互通基础。另一类是厂商自己实现的私有加密,算法细节不对外公开,设备之间依靠厂商内部的密钥和配置逻辑完成加解密。
DH500 属于后者,产品页面把它描述为"基础私有加密",用途是提升通话安全性、减少信息泄露。
私有加密有几个现实特点,采购时需要提前想清楚:
- 互通性受限。 私有算法不公开,通常只在同厂商、同系列、且加密配置匹配的设备之间才能正常解出语音。如果班组里混用了其他品牌的机器,很可能出现"听得见载波、听不清语音"的情况。
- 透明度有限。 算法不公开意味着外部无法独立评估其抗攻击能力,用户对安全强度的判断很大程度上依赖厂商的技术说明和自身的使用经验。
- 管理依赖配置。 私有加密往往需要在写频软件中设定密钥,密钥一旦统一分发到多台设备,管理链条就变长了,谁配的、配了几台、人员离职后是否重配,都会影响实际效果。
DH500 的加密能力边界在哪里
把产品页面能确认的信息和不能确认的信息分开,边界就比较清楚了。
能确认的: DH500 支持 40/128/256bit 三档基础私有加密;厂商将其定位为提升通话安全性、避免信息泄露的手段;该机型同时支持模拟/数字常规兼容、64 个信道、4 个区域、IP67 防护、2500mAh 电池(数字模式标称 20 小时续航),面向超市、物流、酒店、餐饮、私人安保、物业、教育、建筑等商业与行业场景。
不能从"支持加密"直接推导的:
第一,它不等于端到端加密体系。基础私有加密保护的是空口语音内容,但调度台远程管理、通话录音(该功能为可选服务)、设备注册与远程禁用等环节涉及的数据和权限,是否在同一加密范围内,需要以厂商的具体技术文档为准。把这些环节默认视为"已加密",是常见的误判。
第二,它不解决设备本身的物理风险。对讲机丢失、被盗、被私自写频,密钥就可能外流。加密再强,也挡不住一台被人拿走的机器。设备管理、领用登记、离职回收、必要时远程禁用,这些措施和加密是并列关系,不是替代关系。
第三,它不构成对高强度攻击的承诺。"基础私有加密"这个措辞本身已经说明了定位——它面向的是日常商业环境中防止普通听众随意收听、减少通话内容外泄,而不是为对抗具备专业设备和充足时间的对手设计。40bit 在今天属于较低强度,128bit 和 256bit 明显更强,但强度提升的意义要放在具体场景里评估。
第四,它不覆盖管理制度。频道的使用规范、敏感信息的口头传递习惯、外部人员的临时用机审批,这些都会实质影响信息安全性。设备加密只是整套管理措施中的一环。
位数怎么选,取决于你在防谁
选 40bit 还是 256bit,不是选配置越高越好,而是先明确使用场景对保密性的实际要求。
如果只是普通商业场景——超市补货调度、酒店客房服务、物业巡检、餐饮前后场沟通——通话内容本身敏感度不高,主要目的是避免邻近频段的其他用户偶然听到。这种情况下三档加密的差异对日常使用的影响没那么大,配置的一致性和密钥管理的规范性反而更重要。
如果通话涉及配送路线、安保布防、人员调度细节、客户信息等有一定敏感度的内容,128bit 及以上更合适。同时应当配套密钥定期更换机制,而不是一次配置用到底。
如果涉及公共安全、能源化工、危化场所等对通信安全有更高要求的场景,仅靠终端的基础私有加密通常不足以支撑整体安全方案。这类场景的通信安全需要从系统层面考虑,包括网络架构、调度权限、录音留存、设备管理等多重因素,并且需要结合现场的风险评估和相关规范要求判断,终端加密只是其中一部分。
配置和采购环节容易被忽略的几个点
密钥一致性比位数更容易出问题。 一个班组几十台机器,如果分批写入、由不同人员操作,很可能出现密钥不一致导致部分设备无法互通。建议在交付时建立配置清单,记录每台设备的加密档位和密钥版本。
新旧设备混用要提前验证。 如果现场已有旧机型,新采购的 DH500 加入后能否在加密状态下正常通话,最好在正式配发前做小批量实测,而不是等到现场才发现问题。
模拟模式不在加密覆盖范围内。 DH500 支持模拟/数字常规兼容,可快速切换。模拟常规通信本身没有这套数字加密保护,如果现场仍保留模拟信道,需要清楚哪些通话走的是模拟链路。
加密不等于防串频。 加密解决的是内容被听懂的问题,解决不了同频干扰、越区覆盖、信道拥挤这些覆盖与频谱管理问题。如果现场的主要痛点是信号盲区或通话拥堵,加密档位调得再高也不会改善。
从行业通信的实际项目经验看,加密配置往往不是孤立的一步,它和写频规划、信道分配、调度权限设定、后期设备增减绑在一起。智联慧通在专业无线通信的产品选型与设备配置环节中,可以根据具体项目需求协助梳理加密档位选择、密钥配置一致性和新旧设备混用的验证安排;涉及具体算法细节和功能覆盖范围时,仍应以厂商技术文档和现场实测结果为准。
常见问题
40bit 加密还有必要用吗?
有。40bit 的定位是基础防护,能挡住普通用户随意收听,成本和对互通性的影响也最小。它的价值不在于抗专业攻击,而在于把"谁都能听"变成"不是谁都能听"。是否需要升级到 128bit 或 256bit,取决于通话内容的敏感程度。
256bit 是不是就万无一失了?
不是。密钥长度只决定穷举难度,不决定密钥保管是否得当、设备是否会被私自写频、调度和录音环节是否在保护范围内。加密是信息安全管理的一环,不能替代设备管理和人员管理。
不同品牌的对讲机都开加密,能互通吗?
私有加密算法不公开,通常只在同厂商、同系列且配置匹配的设备之间正常互通。不同品牌设备即使都开启加密,一般也无法互相解出语音。多品牌混用的现场,需要在采购前确认互通方案,必要时保留一条不加密的公共信道用于跨队协同。
加密后耗电和通话距离会受影响吗?
加密运算本身对续航和射频覆盖的影响通常不是主要矛盾。DH500 标称的 20 小时数字续航是在 5:5:90 工作循环、高功率发射条件下测得,实际续航仍受使用时长发话比例、环境温度、电池状态影响。如果现场出现通话距离明显缩短,优先排查天线、遮挡、功率档位和中继覆盖,而不是先怀疑加密。